Compliance beantwortet die Frage, ob Sie externe Verpflichtungen erfüllen. Governance ist das interne Betriebssystem, das einen konsistenten, vertrauenswürdigen Betrieb im großen Maßstab erst möglich macht. Die meisten Unternehmen haben das eine ohne das andere.
Echte Governance besteht aus drei Teilen: Konsistenz (Dinge jedes Mal auf dieselbe Weise erledigen), Auditierbarkeit (das auch nachweisen können) und Identität (wissen, wer oder was in Ihrem Namen handelt). Die meisten Unternehmen erfüllen nur einen dieser drei Teile.
Jede Tool-Integration vergrößert die Governance-Angriffsfläche nicht linear, sondern exponentiell. Ihre gesamte Governance ist nur so stark wie der schwächste Punkt in Ihrem Stack.
Wenn KI das Volumen ausgehender Kommunikation erhöht, verlieren Unternehmen mit Compliance, aber ohne Governance die Fähigkeit zu prüfen, was in ihrem Namen gesagt wird. Und zwar genau in dem Moment, in dem es am meisten zählt.
Ein Unternehmen, das ich kenne, hat drei Jahre lang jedes Audit bestanden. ISO-Zertifizierung. DSGVO-Prüfung. Branchenspezifische regulatorische Freigaben. Das Compliance-Programm war solide: Richtlinien dokumentiert, Häkchen gesetzt, externe Verpflichtungen erfüllt.
Dann verließ eine Führungskraft das Unternehmen.
In den folgenden Monaten wurde deutlich, dass ein erheblicher Teil der ausgehenden Kommunikation über Prozesse gelaufen war, die nur diese eine Person vollständig verstand. Keine schriftliche Verfahrensbeschreibung. Kein Audit-Trail. Keine Möglichkeit, im Nachhinein zu prüfen, was im Namen des Unternehmens verschickt worden war und ob es den Standards entsprach, nach denen das Unternehmen nach eigener Aussage arbeitete.
Die Auditoren hatten nie ein Problem gefunden, weil es nichts zu finden gab. Das Compliance-Framework verlangte lediglich den Nachweis, dass Richtlinien existierten. Es verlangte keinen Nachweis, dass diese Richtlinien auch befolgt wurden: konsequent, auf operativer Ebene, von allen.
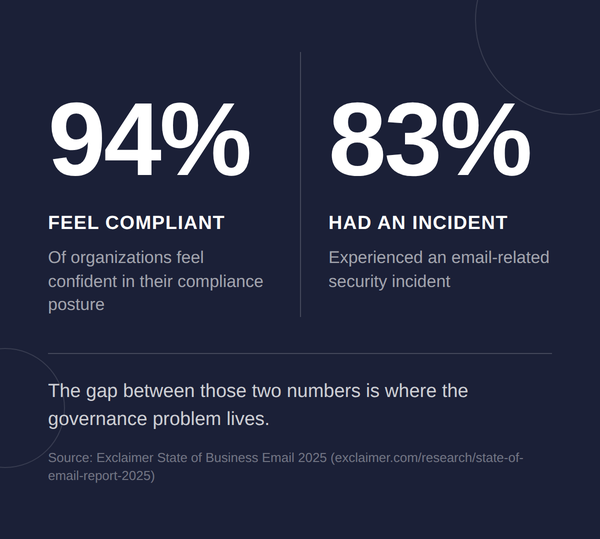
Diese Lücke zwischen Compliance und Governance gehört zu den teuersten Fehlern, die ein Vorstand machen kann. Laut der Exclaimer-Studie unter 4.000 IT-Fachkräften [ENG] fühlen sich 94 % der Unternehmen in ihrer Compliance sicher. In derselben Umfrage gaben 83 % an, bereits einen E-Mail-bezogenen Sicherheitsvorfall erlebt zu haben. Genau in der Lücke zwischen diesen beiden Zahlen liegt das Governance-Problem.
Compliance ist eine Momentaufnahme. Governance ist ein Dauerzustand.
Die Unterscheidung ist wichtig, und sie ist keine Frage der Semantik. Compliance beantwortet eine konkrete externe Frage: Erfüllt dieses Unternehmen die Verpflichtungen, die ihm Aufsichtsbehörden, Verträge oder Branchenstandards auferlegen? Gemessen wird sie zu einem bestimmten Zeitpunkt, meist durch ein Audit oder eine Zertifizierung, und das Ergebnis ist binär. Bestanden oder nicht bestanden.
Governance ist etwas anderes. Governance umfasst die internen Mechanismen, die darüber entscheiden, ob ein Unternehmen konsistent, berechenbar und verantwortlich arbeiten kann. Nicht nur, während jemand prüft, sondern jederzeit. Governance macht es möglich, eine Frage mit Belegen zu beantworten: Tun wir, was wir sagen?
Die meisten Führungskräfte werfen beides in einen Topf, weil Compliance-Frameworks interne Kontrollen verlangen und interne Kontrollen nach Governance aussehen. Sie sind aber nicht dasselbe. Ein Richtliniendokument ist ein Compliance-Artefakt. Ein Mechanismus, der nachweist, dass die Richtlinie befolgt wird, ist Governance. Und zwar im großen Maßstab und über jede Person und jeden Prozess hinweg, die damit in Berührung kommen.
Die drei Eigenschaften, die Governance tatsächlich braucht
Meiner Erfahrung nach besteht echte Governance aus drei Bestandteilen. Die meisten Unternehmen erfüllen zu jedem Zeitpunkt nur einen davon.
Konsistenz bedeutet, Dinge auf eine festgelegte Weise zu erledigen, im gesamten Unternehmen und jedes Mal. Nicht meistens. Nicht nur dann, wenn die richtige Person im Raum ist. Jedes Mal. Für die Geschäftskommunikation heißt das: Jede E-Mail, jede Signatur, jeder Haftungsausschluss und jede KI-gestützte Nachricht, die das Unternehmen verlässt, erfüllt denselben Standard. Konsistenz ist das Fundament. Ohne sie sind die anderen beiden Eigenschaften unmöglich.
Auditierbarkeit bedeutet, das auch nachweisen zu können. Genau hier greifen die meisten Compliance-Frameworks zu kurz. Eine Richtlinie, nach der „jede ausgehende Kommunikation einen konformen rechtlichen Hinweis enthalten muss“, ist eine Compliance-Anforderung. Ein System, das jederzeit belegen kann, dass jede ausgehende Kommunikation tatsächlich einen konformen rechtlichen Hinweis enthielt und dass die verwendete Version zu diesem Zeitpunkt die freigegebene war, ist Governance. Der Unterschied besteht aus einem Log, einem Prozess und der klaren Verantwortung für deren Pflege.
Identität ist die am meisten unterschätzte der drei Eigenschaften. Sie bedeutet zu wissen, wer zu einem bestimmten Zeitpunkt im Namen Ihres Unternehmens handelt. Nicht nur, welche Mitarbeiterin oder welcher Mitarbeiter, sondern welches System, welche Integration, welcher automatisierte Prozess. In der Exclaimer-Studie gab ein Drittel der IT-Verantwortlichen an, dass Mitarbeitende die unternehmenseigenen Richtlinien für E-Mail-Signaturen routinemäßig ignorieren. Das ist kein Compliance-Versagen, sondern ein Governance-Versagen. Die Richtlinie existiert. Der Mechanismus, sie konsequent über jede Person und jedes Gerät hinweg durchzusetzen, existiert nicht. Da immer mehr Geschäftsaktivitäten über Software laufen und zunehmend über KI-Agenten, die im Auftrag von Menschen handeln, wird Identität zum schwierigsten Governance-Problem. Wenn Sie die Frage „Wer hat das gesendet, und mit welcher Befugnis?“ nicht beantworten können, haben Sie eine Lücke.
Das Stack-Problem, über das im Vorstand niemand spricht
Und hier wird es spürbar schwieriger. Governance ist kein Problem eines einzelnen Tools. Es ist ein Stack-Problem.
Ein einzelnes Tool mit einer einzigen Governance-Fläche lässt sich beherrschen. Doch sobald dieses Tool mit einem anderen integriert wird, ob CRM, Kalendersystem, KI-Schreibassistent oder Workflow-Plattform, haben Sie nicht zwei Governance-Probleme. Sie haben die gesamte Matrix der Verbindungen zwischen ihnen. Drei Tools, die miteinander kommunizieren, erzeugen sieben oder acht unterschiedliche Integrationspunkte. An jedem davon kann Ihr definierter Prozess zusammenbrechen, Ihr Audit-Trail abreißen und Ihre Identitätskontrolle versagen.
Ihre gesamte Governance ist nur so stark wie der schwächste Punkt in diesem Stack. Laut der Exclaimer-Studie haben nur 41 % der Unternehmen ihre E-Mail-Infrastruktur in ihren Security- und Compliance-Stack integriert.
Die übrigen betreiben beides parallel. Das bedeutet: Der Audit-Trail auf der einen Seite hat keinen Einblick in das, was auf der anderen passiert. Ein streng kontrolliertes E-Mail-System mit sauberem Audit-Trail nützt wenig, wenn ein KI-Assistent darüber Nachrichten entwerfen und versenden kann, ohne auch nur eine der aufgebauten Governance-Kontrollen auszulösen. Die konforme Ebene wird von der nicht konformen umgangen.
Das ist derzeit die operative Realität in den meisten Unternehmensumgebungen, und genau deshalb ist die Verwechslung von Compliance und Governance so kostspielig. Compliance fragt, ob jedes Tool für sich genommen den Standard erfüllt. Governance fragt, ob das System als Ganzes standhält.
Was sich durch KI verändert
Generative KI steigert Volumen, Tempo und Vielfalt der Geschäftskommunikation schneller, als sich die meisten Governance-Frameworks anpassen können.
In diesem Kontext ist die Governance-Ebene das Betriebssystem, das darüber entscheidet, ob ein Unternehmen in hohem Tempo arbeiten kann, ohne die Kontrolle darüber zu verlieren, was in seinem Namen gesagt und getan wird.
Vorstände, die fragen „Sind wir compliant?“, stellen eine notwendige Frage. Aber sie reicht nicht aus. Die Folgefrage lautet meist: „Können wir fortlaufend nachweisen, dass wir im Einklang mit unseren erklärten Standards arbeiten, und wissen wir, wer in unserem Namen handelt?“ Das ist die Governance-Frage. Für die meisten Unternehmen lautet die ehrliche Antwort: noch nicht.
Diese Lücke zu schließen, ist eine strukturelle Entscheidung darüber, wie das Unternehmen arbeitet. Die Technologie folgt aus dieser Entscheidung. Am Anfang aber muss ein Vorstand stehen, der versteht, was Governance tatsächlich erfordert, und anerkennt, dass ein bestandenes Audit erst der Anfang ist.
Paul Hammond ist Chief Product Officer bei Exclaimer, einem Unternehmen, das Organisationen hilft, ihre Geschäftskommunikation im großen Maßstab zu steuern. Exclaimer betreut weltweit über 80.000 Organisationen, darunter Unternehmen aus stark regulierten Branchen. Erfahren Sie mehr über Governance in der Unternehmenskommunikation und darüber, wie Exclaimer E-Mail-Compliance für IT- und Rechtsteams umsetzt.