Karl heads up Information Security at Exclaimer, where he’s focused on keeping data secure and ensuring compliance with standards like ISO 27001 and SOC2. With years of hands-on experience, Karl is dedicated to simplifying security processes and staying ahead of potential threats. He’s passionate about using automation and smart practices to strengthen security without adding unnecessary complexity.
Der Leitfaden für IT-Verantwortliche zu Schatten-KI: Wie Sie sicher Ja sagen und es zum Standard machen
Key takeaway
Sie können ein Tool im Unternehmensnetzwerk blockieren. Sie können nicht verhindern, dass jemand es auf dem privaten Smartphone öffnet.
Ohne Alternative zu blockieren entfernt KI nicht – es macht sie für die IT nur unsichtbar.
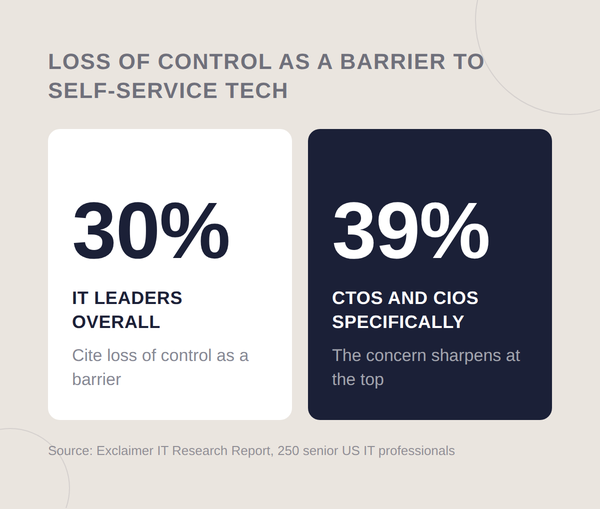
Laut dem IT-Marktforschungsbericht von Exclaimer nennen nur 30 % der IT-Verantwortlichen den Verlust der Kontrolle als Hindernis für Self-Service-Technologien – bei CTOs und CIOs steigt dieser Wert auf 39 %.
Eine gute KI-Richtlinie braucht drei Dinge: ein namentlich benanntes, freigegebenes Tool, klare Regeln dazu, welche Daten eingegeben werden dürfen, und einen sichtbaren Eskalationsweg für den Ernstfall.
Data-Loss-Prevention-Tools, die sensible Informationen automatisch unkenntlich machen, bevor sie ein KI-Modell erreichen, sind die nächste ernstzunehmende Schutzebene.
Ja zu sagen erhöht das Risiko nicht. Es macht das Risiko sichtbar und steuerbar – und das ist die einzige Version dieses Problems, die sich tatsächlich managen lässt.
Sie können ein Tool blockieren. Sie können nicht verhindern, dass jemand es auf dem privaten Smartphone nutzt. Genau das ist das Grundproblem im Umgang der meisten Unternehmen mit Schatten-KI – und der Grund, warum der Reflex zu blockieren zuverlässig scheitert.
Schatten-KI ist der Begriff, mit dem Sicherheitsteams KI-Nutzung außerhalb jeder Richtlinie oder Aufsicht bezeichnen. Ein Mitarbeiter, der ein Dokument in ein privates ChatGPT-Konto einfügt, oder jemand, der eine Browser-Erweiterung nutzt, die niemand in der IT freigegeben hat. Die Lösung ist kein Verbot. Es ist ein freigegebener Weg: ein benanntes Tool, eine klare Richtlinie und ein sichtbarer Eskalationspfad, wenn etwas schiefgeht.
Warum scheitert das Blockieren von KI immer?
Der Instinkt zu blockieren klingt auf dem Papier vernünftig. Wenn ein Tool nicht freigegeben, nicht auditiert ist und Unternehmensdaten an Dritte senden könnte, wirkt es verantwortungsvoll, die Nutzung zu unterbinden.
Doch das passiert in der Praxis, wenn Sie ein Tool blockieren, ohne eine Alternative anzubieten: Die Nutzung von KI hört nicht auf. Mitarbeitende wechseln auf ein privates Gerät, ein privates Konto oder eine Browser-Erweiterung, von der die IT nichts weiß.
Ohne Alternative zu blockieren entfernt KI nicht. Es macht sie für die IT nur unsichtbar. Sie haben das Risiko nicht beseitigt – Sie haben nur Ihre Sicht darauf verloren. Das ist eine schlechtere Ausgangslage als die, mit der Sie begonnen haben.
Was gehört wirklich in eine freigegebene KI-Richtlinie?
Bei Exclaimer haben wir ChatGPT eingeführt, es eine Weile genutzt und dann entschieden, dass Claude besser zu uns passt – also sind wir komplett auf Claude umgestiegen. Genau so sollte ein freigegebener Weg aussehen: ein einziges, namentlich benanntes Tool, unternehmensweit ausgerollt, das ersetzt, was sich Mitarbeitende zuvor selbst gesucht hatten.
Damit eine Richtlinie sich durchsetzt, braucht sie drei konkrete Elemente:
Ein benanntes Tool. Ein konkretes Produkt mit einem konkreten Konto, auf das Mitarbeitende tatsächlich Zugriff haben.
Klare Datenregeln. Was eingegeben werden darf, was nicht – und welche Konsequenzen ein Verstoß hat.
Ein sichtbarer Eskalationsweg. Eine Anlaufstelle für Probleme oder Grauzonen, damit niemand raten muss.
Wir haben Ja gesagt statt Nein. „Ja, so machen Sie es sicher“ statt „Nein, auf gar keinen Fall“. Sobald dieser Weg existiert, verschwindet das Schatten-KI-Problem nicht, aber es wird zu etwas, das die IT tatsächlich sehen und steuern kann – statt unsichtbar auf einem Smartphone in der Hosentasche zu laufen.
Wohin geht die Entwicklung als Nächstes?
Der wirklich spannende nächste Schritt ist Data Loss Prevention, die direkt in KI-Tools eingebaut ist.
Manche Produkte erkennen inzwischen automatisch sensible Informationen (eine E-Mail-Adresse, eine Telefonnummer) und machen sie unkenntlich, bevor sie überhaupt in ein Modell eingegeben werden. Das ist ein echter Fortschritt – die Ebene, die aus „wir haben eine Richtlinie“ ein „wir haben eine Richtlinie, die sich selbst durchsetzt“ macht. Mir ist dieser strukturelle Schutz unter einem freigegebenen Tool lieber, als mich allein darauf zu verlassen, dass sich alle an die Regeln erinnern.
Erhöht ein Ja nicht einfach das Risiko?
Das ist ein berechtigter Einwand, der eine klare Antwort verdient statt einer Abwiegelung. Ein freigegebenes Tool bedeutet tatsächlich, dass Unternehmensdaten durch ein Drittanbieter-Modell laufen. Das ist real. Aber die Alternative ist kein Nullrisiko – sie ist ein Risiko, das Sie nicht sehen können.
Ein nicht freigegebenes Tool auf einem privaten Gerät hat keine Richtlinie, keinen Audit-Trail und niemanden in der IT, der überhaupt von seiner Nutzung weiß. Ein freigegebenes Tool hat alle drei. Ja zu sagen beseitigt das Risiko nicht vollständig, aber es verwandelt ein unsichtbares, unkontrolliertes Risiko in ein sichtbares, steuerbares. Und dieser Tausch lohnt sich jedes Mal.
Transparenz gewinnt immer. Transparenz schafft Vertrauen, und Vertrauen ist es, was Mitarbeitende dazu bringt, sich tatsächlich an die Richtlinie zu halten, statt sie zu umgehen. Wenn Sie noch kein freigegebenes KI- und IT-Richtlinien-Framework für Ihr Unternehmen benannt haben, ist genau das die erste Baustelle – nicht die zehnte. Ein KI-Problem, das Sie sehen können, ist eines, das Sie managen können. Eines, das Sie nicht sehen, hat Ihr Unternehmen längst im Griff – ob Sie es schon anerkannt haben oder nicht.