Karl heads up Information Security at Exclaimer, where he’s focused on keeping data secure and ensuring compliance with standards like ISO 27001 and SOC2. With years of hands-on experience, Karl is dedicated to simplifying security processes and staying ahead of potential threats. He’s passionate about using automation and smart practices to strengthen security without adding unnecessary complexity.
Ihre Governance-Lücke hat nicht mit KI begonnen. KI macht sie nur in großem Maßstab sichtbar.
Key takeaway
KI hat keine neuen Governance-Probleme geschaffen, sondern bestehende so weit beschleunigt, dass sich Inkonsistenz nicht mehr verbergen lässt.
43 % der IT-Entscheider zählen KI-gestützte E-Mail-Automatisierung zu ihren strategischen Top-Prioritäten, während die Governance nicht Schritt gehalten hat.
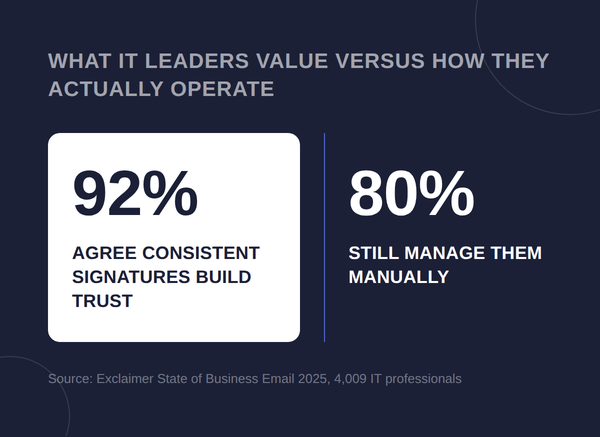
92 % der IT-Verantwortlichen sind sich einig, dass einheitliche, gut verwaltete Signaturen Vertrauen schaffen, doch 80 % pflegen sie weiterhin manuell. Genau diese Lücke macht KI im großen Maßstab unbeherrschbar.
In regulierten Branchen ist ein fehlender Haftungsausschluss in einer einzelnen Nachricht ein Fehler. Dieselbe Lücke in einem KI-gestützten Workflow, der Tausende Nachrichten erzeugt, ist eine Risikokategorie ganz anderer Art.
Governance sollte automatisiert werden. Die Verantwortung für das, was diese Governance verlangt, nicht.
Die richtige Frage vor der Einführung eines KI-Kommunikationstools lautet nicht „Wie viel schneller?“, sondern „Welchen Standard muss es erfüllen, und wie wird dieser durchgesetzt?“
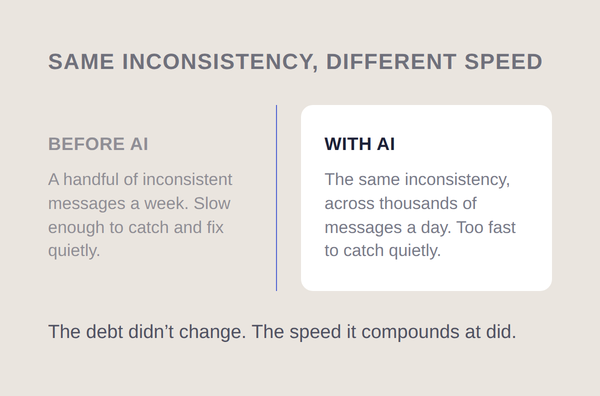
Betrachten Sie inkonsistente Kommunikations-Governance wie ungesicherte technische Schulden. Bei geringem Volumen und niedrigem Tempo bleibt sie beherrschbar: Ein Haftungsausschluss fehlt hier, eine Vorlage driftet dort ab, irgendwann fällt es auf und wird still korrigiert. Niemand bemerkt, dass Zinsen auflaufen, weil das Volumen zu gering ist, um sich zu etwas Sichtbarem aufzuschaukeln.
KI nimmt weg, was diese Schulden unsichtbar gehalten hat: Zeit. Dieselbe Inkonsistenz, die früher in wenigen Nachrichten pro Woche auftauchte, zeigt sich jetzt in Tausenden KI-generierten Nachrichten pro Tag. Die Schulden bleiben dieselben. Nur die Geschwindigkeit, mit der sie anwachsen, ändert sich.
Warum macht die Einführung von KI Governance-Lücken sichtbar, die es schon vorher gab?
Weil KI keine neue Art von Inkonsistenz einführt. Sie beseitigt nur die Verzögerung, die bestehende Inkonsistenz bisher klein gehalten hat. Markenstandards werden je nach Abteilung unterschiedlich ausgelegt. Rechtliche Haftungsausschlüsse werden uneinheitlich angewendet. Vorlagen entwickeln sich weiter, ohne dass jemand die Abweichungen zentral nachverfolgt. Nichts davon ist neu, und nichts davon hat KI verursacht.
Neu sind Umfang und Tempo. 43 % der IT-Entscheider zählen KI-gestützte E-Mail-Automatisierung inzwischen zu ihren strategischen Top-Prioritäten, und dieser Wert steigt weiter.
Ein Governance-Problem, das früher Monate brauchte, um sichtbar zu werden, kann nun innerhalb weniger Tage in der gesamten ausgehenden Kommunikation eines Unternehmens auftauchen. Am stärksten gefährdet sind nicht zwangsläufig die Unternehmen, die KI am schnellsten einführen. Es sind die, die schon vor KI unkontrollierte Inkonsistenz hatten und nun erfahren, wie diese bei zehnfachem Volumen aussieht.
Warum ist das in regulierten Branchen besonders relevant?
Weil Kommunikation in Finanzdienstleistungen, im Gesundheitswesen, bei Versicherungen und im Rechtswesen Teil der Compliance-Dokumentation ist.
Ein fehlender Haftungsausschluss in einer manuell versendeten E-Mail ist ein behebbarer Fehler. Dieselbe Lücke in einem KI-gestützten Workflow, der stündlich Hunderte ähnlicher Nachrichten erzeugt, ist ein Risiko in völlig anderer Größenordnung. Und es ist die Art von Risiko, die bei einer behördlichen Prüfung auffällt, lange nachdem die Nachrichten versendet wurden.
Der maßgebliche Standard muss an der Kommunikation hängen, nicht an der Person oder dem System, das sie erstellt hat. Ob eine Nachricht von einem Mitarbeitenden verfasst, von KI unterstützt oder vollständig automatisch generiert wurde: Haftungsausschluss, Branding und Aufbewahrungspflicht sollten identisch sein und auf Infrastrukturebene durchgesetzt werden. Sie sollten nicht davon abhängen, wer oder was die jeweilige Nachricht geschrieben hat.
Spielt eine gut verwaltete Signatur hier überhaupt eine Rolle, oder ist das ein zu kleines Problem?
Sie spielt eine Rolle, allerdings in einem bestimmten, begrenzten Sinn, den man genau benennen sollte. 92 % der IT-Verantwortlichen sind sich einig [ENG], dass einheitliche, gut verwaltete E-Mail-Signaturen Vertrauen und Professionalität schaffen.
Dennoch verlassen sich 80 % weiterhin auf manuelle Updates oder überlassen die Pflege den Mitarbeitenden selbst. Diese Lücke zwischen dem, was Unternehmen wertschätzen, und dem, wie sie tatsächlich arbeiten, ist eine gute Vorschau im Kleinen auf genau das Governance-Versagen, das KI nun deutlich vergrößern wird.
Eine verwaltete Signatur ist keine Sicherheitskontrolle und sollte auch nicht als solche verkauft werden. Sie hält Marke, Kontaktdaten und Haftungsausschlüsse aktuell und einheitlich. Dadurch fallen Auffälligkeiten leichter auf, und Auditoren und Compliance-Teams haben etwas Stabiles, an dem sie prüfen können. Das ist eine echte, nützliche Funktion. Sie ist nur nicht die ganze Governance-Antwort, und sie für ausreichend zu halten, ist mit ein Grund dafür, dass Unternehmen angreifbar werden.
Wo hat menschliches Urteilsvermögen weiterhin seinen Platz?
Beim Festlegen des Standards, nicht bei dessen Anwendung von Nachricht zu Nachricht. KI eignet sich gut, um Inhalte zu entwerfen, Workflows zu beschleunigen und wiederkehrende Kommunikationsaufgaben zu übernehmen.
Menschen bleiben dafür verantwortlich, zu entscheiden, was die Richtlinie tatsächlich verlangt, Ausnahmen zu steuern und die Konsequenzen zu tragen, wenn etwas schiefgeht.
Die meisten Unternehmen richten ihre Energie darauf, dass ein Mensch KI-generierte Inhalte prüft. Weniger Unternehmen sorgen dafür, dass ein Mensch für die Governance-Entscheidungen hinter diesen Inhalten verantwortlich bleibt. Genau dort liegt jedoch das eigentliche rechtliche und reputationsbezogene Risiko.
Governance kann und sollte automatisiert werden. Die Verantwortung für das, was diese Governance verlangt, nicht. Dasselbe Prinzip gilt, wenn KI-Agenten zu weitreichenden Zugriff erhalten, ohne dass das jemand bewusst entschieden hat: Automatisierung soll Verzögerung beseitigen, nicht die menschliche Entscheidung darüber, wie der Standard aussieht.
Was sollten IT-Verantwortliche tun, bevor sie KI-Kommunikationstools ausrollen?
Stellen Sie die Governance-Frage vor der Produktivitätsfrage. Welcher Standard gilt für diese Kommunikation? Wie wird dieser Standard dokumentiert und durchgesetzt? Welcher Audit Trail existiert, sobald eine Nachricht das Unternehmen verlassen hat?
Wenn diese Antworten vor dem KI-Einsatz nicht klar sind, lässt der Rollout die Lücke nur schneller wachsen.
Kommunikationskontrollen, also Haftungsausschlüsse, Branding, Aufbewahrung und Richtliniendurchsetzung, gehören in die Infrastruktur selbst, unabhängig davon, ob ein Mensch, ein KI-Assistent oder ein vollautomatischer Workflow die Nachricht erzeugt hat. Wer das richtig aufsetzt, macht aus der KI-Einführung einen echten Produktivitätsgewinn. Wer es überspringt, dem deckt die KI-Einführung die bestehenden Governance-Schulden schneller auf als alles andere.