Dave is a marketing expert with 15 years experience in the tech and SaaS world. He specializes in educating IT and channel audiences, with a focus on security, privacy, compliance, and marketing technology. With a talent for storytelling and a deep understanding of the industry, Dave transforms complex IT topics into clear, engaging, and impactful narratives.
So bleiben E-Mail-Signaturen nach einem Rebranding konsistent
TL;DR
Individuelle Updates scheitern. E-Mail-Signatur-Rebranding scheitert, wenn Sie sich darauf verlassen, dass einzelne Abteilungen oder Mitarbeitende ihre Signaturen selbst aktualisieren.
Reputationsrisiko. Fehlende Signaturen, falsche Logos und veraltete Haftungsausschlüsse gefährden das Ansehen Ihres Unternehmens und können rechtliche oder finanzielle Folgen haben.
Sechs Schritte. Ein zuverlässiger Rollout folgt sechs Schritten: Bestehende Signaturen prüfen, neue Vorlage gestalten, jede Variante erfassen, Bereitstellungsmethode wählen, Pilotphase durchführen und im großen Maßstab ausrollen.
Native Tools reichen nicht. Die Bordmittel von Microsoft 365, Google Workspace und Exchange können Rollouts mit mehreren Varianten, bedingter Logik oder einheitlicher mobiler Darstellung nicht allein bewältigen.
Serverseitig ist am zuverlässigsten. Serverseitige Bereitstellung ist im großen Maßstab die beste Lösung: Sie wendet die neue Vorlage automatisch auf jede ausgehende E-Mail an – unabhängig von Gerät oder E-Mail-Client.
Governance sichert das Ergebnis. Governance hält das Rebranding nach dem Launch konsistent und verhindert, dass die nächste Aktualisierung erneut zur Feuerwehrübung wird.
E-Mail-Signatur-Rebranding auf einen Blick |
|
Sie haben das neue Logo eingeführt, die Website überarbeitet und die Social-Media-Profile aktualisiert. Dann leitet Ihnen jemand eine interne E-Mail weiter – und da ist es: das alte Wortbild, der falsche Slogan und ein Farbschema, das es seit dem Rebranding nicht mehr geben sollte.
E-Mail-Signaturen werden bei einem Rebranding oft vergessen oder auf die lange Bank geschoben. Dabei gehören sie zu den sichtbarsten Berührungspunkten Ihrer Marke – und genau deshalb ist es entscheidend, sie richtig umzusetzen.
Dieser Leitfaden zeigt, warum das E-Mail-Signatur-Rebranding oft ins Stocken gerät, welche Konsistenzprobleme einen Markenrelaunch leise untergraben, und liefert ein Schritt-für-Schritt-Framework, um neue Signaturen für jeden Mitarbeitenden, jedes Gerät und jede Plattform auszurollen.
Warum E-Mail-Signaturen beim Rebranding ins Stocken geraten
Die meisten Rebranding-Rollout-Pläne behandeln E-Mail-Signaturen als Randnotiz. Website, Social-Media-Kanäle und gedrucktes Material bekommen die volle Projektmanagement-Aufmerksamkeit, während Signaturen mit einer E-Mail des Markenteams abgehandelt werden: „Bitte aktualisieren Sie Ihre Signatur bis Freitag mit dem neuen Logo.“
Dieser Ansatz funktioniert im großen Maßstab kaum. Jede Mitarbeiterin und jeder Mitarbeiter versendet möglicherweise Dutzende E-Mails pro Tag, oft von mehreren Geräten aus. Geht die neue Marke live, können so hunderte oder tausende E-Mail-Signaturen mit der alten Identität versendet werden.
Für externe Empfänger – Kunden, Interessenten, Partner, Regulierungsbehörden – wirkt diese Inkonsistenz bestenfalls nachlässig, schlimmstenfalls wie ein Zeichen operativer Dysfunktion.
Ohne zentrale E-Mail-Signaturverwaltung gibt es keine Möglichkeit, die Signatur jeder Mitarbeiterin und jedes Mitarbeiters gleichzeitig zu aktualisieren, die Umsetzung zu überprüfen oder Konsistenz bei Neueinstellungen oder Rollenwechseln durchzusetzen.
Kernaussage: E-Mail-Signaturen sind hochsichtbare Markenkontaktpunkte, die zentrale Kontrolle erfordern – nicht individuelles Handeln einzelner Mitarbeitender – um im großen Maßstab konsistent zu bleiben.
Häufige Konsistenzprobleme bei E-Mail-Signaturen nach einem Rebranding
In fast jedem Rebranding tauchen dieselben typischen Fehlerquellen auf:
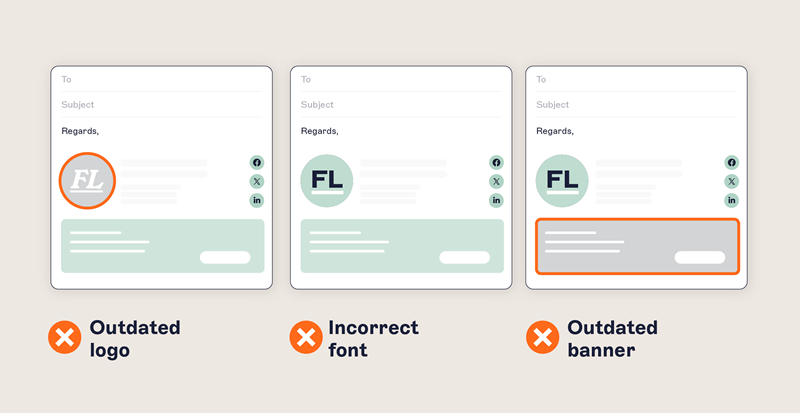
Mitarbeitende aktualisieren gar nicht erst. Viele übersehen die Ankündigung, ignorieren sie oder richten die neue Vorlage falsch ein. Ohne Audit-Trail weiß das Markenteam nicht, wer die Vorgaben tatsächlich einhält.
Mitarbeitende zerstören das Design. Wer die neue Vorlage tatsächlich einfügt, kopiert sie häufig in Outlook und verliert dabei die Formatierung, ersetzt die Unternehmensschrift durch eine lokal installierte Schriftart oder entfernt den neuen Slogan, weil er „nicht gepasst hat“.
Mobile Signaturen werden vergessen. Eine in Outlook für Windows erstellte Signatur wird in der Mail-App eines iPhones selten identisch dargestellt – und kaum jemand aktualisiert die mobile Standardsignatur.
Alte Logos bleiben in bildbasierten Elementen bestehen. Social-Media-Icons in E-Mail-Signaturen und Werbebanner werden bei einem Rebranding am häufigsten übersehen – sie sind oft unter festen URLs gehostet, die still und leise weiter das alte Bild ausliefern.
Rechtliche Hinweise werden nicht aktualisiert. Ein Namenswechsel oder eine Fusion erfordert in der Regel aktualisierte Angaben zur Rechtsform, doch Haftungsausschlüsse werden getrennt von den Signaturvorlagen gespeichert und daher leicht übersehen.
Tochtergesellschaften und Regionen gehen eigene Wege. Abteilungen und regionale Standorte pflegen häufig eigene Signaturvarianten – ein Rebranding vervielfacht diese Inkonsistenz, wenn der Rollout nicht zentral koordiniert wird.
Jedes dieser Probleme lässt sich einzeln beheben. Doch sie treten immer wieder auf, weil fehlende zentrale Kontrolle Inkonsistenz im großen Maßstab praktisch garantiert.
Kernaussage: Signaturfehler entstehen durch dezentrale Kontrolle – zentrale Verwaltung beseitigt mangelnde Mitarbeiter-Compliance, Design-Fehler und regionale Fragmentierung.
Sehen Sie sich am Beispiel der Rugby Football League an, wie eine große Organisation mit der richtigen Lösung wieder Ordnung in ihr Rebranding bringen konnte.
Best Practices für das E-Mail-Signatur-Rebranding: Ein Schritt-für-Schritt-Rollout-Framework
Ein sauberer Rollout folgt unabhängig von der Unternehmensgröße denselben sechs Schritten.
Bestandsaufnahme der aktuell genutzten Signaturen. Bevor Sie etwas ändern, verschaffen Sie sich einen Überblick über die tatsächlich genutzten Signaturen, indem Sie Stichproben nach Abteilung, Region und Senioritätsstufe ziehen.
Neue Vorlage nach den Rebranding-Richtlinien gestalten. Legen Sie das visuelle Design fest – Logoplatzierung, Markenfarben, Typografie, Abstände – und definieren Sie, welche Felder Pflicht und welche optional sind. Halten Sie das Layout dabei auf rund sieben Zeilen oder weniger.
Jede benötigte Variante erfassen. Dokumentieren Sie jede Variante (Kalenderlinks für den Vertrieb, rechtliche Hinweise, DSGVO-Texte) zusammen mit der Regel, die sie auslöst, damit der Rollout planbar statt ad hoc abläuft.
Bereitstellungsmethode wählen. Serverseitige Bereitstellung wendet die neue Vorlage automatisch auf jede ausgehende E-Mail an – unabhängig vom Gerät. Manuelle Updates und IT-Korrekturen liefern kein konsistentes Ergebnis.
Vor dem vollständigen Rollout pilotieren. Spielen Sie die neue Vorlage zunächst für eine einzelne Abteilung aus, versenden Sie interne und externe Testmails auf Desktop, Web und Mobilgeräten und prüfen Sie die Darstellung in Outlook, Gmail und Apple Mail.
Umstellen und alte Vorlage außer Betrieb nehmen. Planen Sie den vollständigen Rollout für ein festes Datum und eine feste Uhrzeit und entfernen Sie die alte Vorlage vollständig, damit sie nicht sechs Monate später über eine kopierte Signatur wieder auftaucht.
Kernaussage: Folgen Sie einem Sechs-Schritte-Framework – prüfen, gestalten, Varianten erfassen, serverseitig bereitstellen, pilotieren, dann umstellen – für einen planbaren, konsistenten Rollout.
Signaturen über Microsoft 365, Google Workspace und Exchange hinweg verwalten
Die meisten Unternehmen versenden E-Mails über eines von drei Backends – und jedes bringt beim Rebranding eigene Einschränkungen mit sich.
Serverseitige Bereitstellung ist ein Verfahren, bei dem E-Mail-Signaturen automatisch vom Mailserver angewendet werden, sobald Nachrichten das Unternehmen verlassen – statt sich auf Einstellungen auf den einzelnen Geräten der Mitarbeitenden zu verlassen. So erhält jede ausgehende E-Mail die korrekte, aktuelle Signatur, unabhängig davon, welches Gerät oder welchen E-Mail-Client die absendende Person nutzt. |
Fähigkeit | Microsoft 365 | Google Workspace | Exchange (On-Premises) |
Native Signaturregeln | Einfache Transportregeln | Admin-Console-Footer | Transportregeln |
Ersetzt Nutzersignaturen | Teilweise | Nein (hängt darunter an) | Teilweise |
Bedingte Logik | Eingeschränkt | Keine | Eingeschränkt |
Kontrolle über mobile Darstellung | Nein | Nein | Nein |
Unterstützung mehrerer Varianten | Manuelle Einrichtung nötig | Nicht unterstützt | Manuelle Einrichtung nötig |
Zentrales Bild-Hosting | Nein | Nein | Nein |
Drittanbieter-Integration für Skalierung nötig | Ja | Ja | Ja |
Microsoft 365
Microsoft 365 unterstützt nativ eine einfache, serverseitig angewendete Transportregel-Signatur. Diese Regeln sind jedoch starr, skalieren schlecht und können in komplexen IT-Umgebungen ausfallen – mit laufendem Wartungsaufwand als Folge.
Für die meisten Rebrandings reichen native Tools nicht aus – unser Leitfaden zum E-Mail-Signatur-Management in Outlook und Microsoft 365 behandelt die praktischen Grenzen und wie Sie diese erweitern können.
Google Workspace
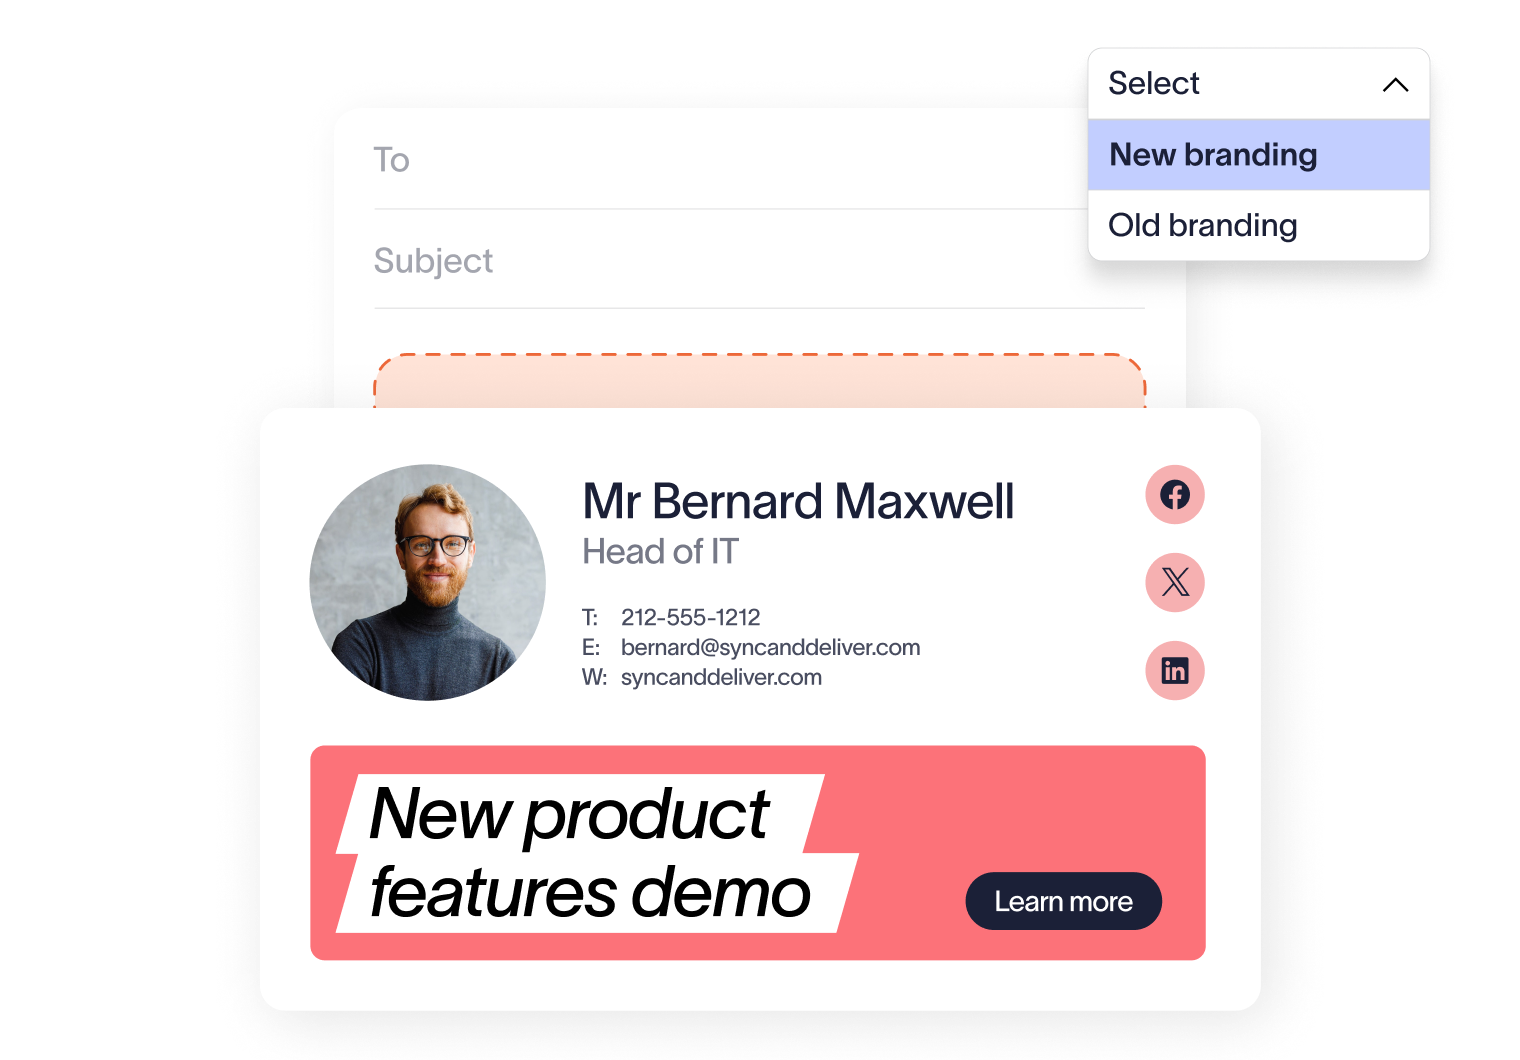
Google Workspace erlaubt Administratoren, über die Admin-Konsole einen Standard-Footer festzulegen – dieser wird jedoch unterhalb der eigenen Signatur der Nutzenden angehängt, statt sie zu ersetzen. Das ist bei einem Rebranding problematisch, weil es Mitarbeitende nicht daran hindert, oberhalb des neuen Footers weiterhin ihre alte, selbst erstellte Signatur zu verwenden.
Microsoft Exchange
On-Premises- und Hybrid-Exchange-Umgebungen unterliegen ähnlichen Einschränkungen bei Transportregeln. Für Unternehmen, die weiterhin Exchange Server betreiben, erfordert die Signatur-Governance oft eine zusätzliche Drittanbieter-Ebene für bedingte Logik, Bild-Hosting und mobile Darstellung.
In jedem Fall ist das Ziel dasselbe: Die neue Signatur serverseitig anzuwenden, damit sie nicht davon abhängt, was einzelne Mitarbeitende auf ihren Geräten tun. Exclaimer integriert sich in Microsoft 365, Google Workspace und Microsoft Exchange und bringt zentrale E-Mail-Signaturverwaltung in alle drei Umgebungen.
Kernaussage: Native Tools in allen drei großen Plattformen bieten nicht die Flexibilität für eine Bereitstellung mit mehreren Varianten und konsistenter mobiler Darstellung – serverseitige Lösungen schließen diese Lücke.
Governance und Compliance für professionelle E-Mail-Signaturen
Das Rebranding ist erst wirklich abgeschlossen, wenn auch die Signatur-Governance steht. Sonst beginnt derselbe Aufwand erneut, sobald sich ein Muster bei Berufsbezeichnungen ändert oder eine neue Anforderung an Haftungsausschlüsse hinzukommt.
Ein praxistaugliches Governance-Modell besteht aus vier Teilen:
Eine einzige verbindliche Quelle für die Signaturvorlagen (versioniert, mit Änderungshistorie)
Rollenbasierte Berechtigungen, damit Marketing Banner und visuelle Elemente aktualisieren kann, während Recht und Compliance die Texte der Haftungsausschlüsse verantworten
Eine automatisierte Verbindung zu Ihrem Verzeichnis, damit sich Kontaktdaten aktualisieren, sobald Mitarbeitende ein- oder austreten oder die Rolle wechseln
Ein Audit-Log, das erfasst, wer was wann geändert hat. In regulierten Branchen – Finanzwesen, Gesundheitswesen, Recht – ist es entscheidend, nachweisen zu können, dass Haftungsausschlüsse konsistent auf allen ausgehenden Nachrichten angewendet wurden.
Für IT-Teams, die intern Budget beantragen müssen: Die eingesparte Zeit durch weniger manuelle Updates und wiederkehrende Support-Tickets summiert sich schnell. Unsere Aufschlüsselung der E-Mail-Signaturkosten für IT-Teams zeigt, wie Sie das beziffern können.
Kernaussage: Governance erfordert versionierte Vorlagen, rollenbasierte Berechtigungen, Verzeichnis-Synchronisation und Audit-Logs, um Compliance zu sichern und künftige Feuerwehrübungen zu vermeiden.
Halten Sie Ihr Rebranding mit zentraler E-Mail-Signaturverwaltung konsistent
E-Mail-Signatur-Rebranding scheitert, wenn es davon abhängt, dass hunderte Mitarbeitende auf jedem Gerät das Richtige tun. Es funktioniert, wenn eine Plattform die neue Vorlage serverseitig und automatisch auf jede E-Mail anwendet – und dem Markenteam erlaubt, sie erneut zu aktualisieren, sobald sich etwas ändert.
Genau das leistet Exclaimer. Zentrale Vorlagenverwaltung, Verzeichnis-Synchronisation, rollenbasierte Berechtigungen und vollständige Multi-Plattform-Abdeckung über Microsoft 365, Google Workspace und Exchange sorgen dafür, dass das Rebranding überall gleichzeitig live geht und danach konsistent bleibt.
Vereinbaren Sie eine Demo, um zu sehen, wie Exclaimer Ihr nächstes Rebranding von Anfang bis Ende begleitet.