Ed advises technology companies across multiple industries and growth stages, with a focus on helping fast-growing SaaS businesses navigate complex commercial, regulatory, and governance challenges. He's been recognized by Chambers and Partners as "everything you want in a commercial lawyer" and by Legal 500 as "a trusted advisor who is a pleasure to work with."
Die Verantwortung des Betreibers: Sie verantworten alles, was in Ihrem Namen versendet wird
Key takeaway
Ihr Unternehmen verantwortet alles, was in seinem Namen versendet wird, ob ein Mensch oder eine KI es geschrieben hat. Setzen Sie nach der EU-KI-Verordnung ein KI-System für eigene Zwecke in Ihrem Unternehmen ein, sind Sie der Betreiber (Deployer), und die Beschwerde des Kunden richtet sich zuerst an Sie.
Ihr KI-Lieferant hat als Anbieter (Provider) eigene Pflichten. Er steht einen Schritt weiter hinten in der Kette und ersetzt Ihre Pflichten nicht.
Artikel 50 der EU-KI-Verordnung (Verordnung (EU) 2024/1689) gilt seit dem 2. August 2026. Prüfen Sie Ihre Lieferantenverträge und Ihr Verzeichnis von Verarbeitungstätigkeiten im Abgleich mit den KI-Tools, die Ihre Teams nutzen. Nur für die Pflicht der Anbieter zur maschinenlesbaren Kennzeichnung bei generativen KI-Systemen, die sich bereits auf dem Markt befinden, gilt eine Übergangsfrist bis zum 2. Dezember 2026.
Ihr Unternehmen ist für alles verantwortlich, was in seinem Namen versendet wird.
Neu durch KI ist die trügerische Vorstellung, die Technologie verändere die Rechnung, als verlagere der Kauf eines Tools auf Basis von Anthropic- oder OpenAI-Modellen die rechtliche Last auf den Verkäufer. Das tut sie nicht. Das Recht hat einen Namen für das Unternehmen, das ein KI-System für eigene Zwecke in seinem Geschäft einsetzt (die EU-KI-Verordnung spricht von „in eigener Verantwortung“): Betreiber.
Wer haftet, wenn KI in Ihrem Namen schreibt?
Zuerst haftet das Unternehmen, das den Inhalt in Umlauf bringt.
Modellanbieter wie Anthropic beliefern Drittplattformen, diese Plattformen beliefern die Tools, die ein Unternehmen intern nutzt, und das Ergebnis erreicht Kunden unter dem Namen des Unternehmens.
Anbieter (Provider) | Betreiber (Deployer) | |
|---|---|---|
Wer | Der Entwickler des Modells oder des KI-Tools | Das Unternehmen, das das KI-System für eigene Zwecke einsetzt |
Was der Kunde sieht | Nichts | Das Unternehmen, mit dem er zu tun hatte |
Wo die Haftung nach außen beginnt | Einen Schritt weiter hinten | Beim Betreiber |
Die Rollen können sich überschneiden. Wer ein KI-System, das Inhalte erzeugt, unter eigenem Namen und eigener Marke betreibt, kann zusätzlich zu den Betreiberpflichten auch Anbieterpflichten übernehmen.
Wie sieht ein Fehlerfall in der Praxis aus?
Szenario | Bei wem sich der Kunde beschwert | Was den Ausschlag gibt |
|---|---|---|
Eine KI im Kundenservice gibt falsche Auskünfte | Beim Unternehmen, das sie betreibt | Der Kunde hatte mit dem Unternehmen zu tun |
Ein Bot oder eine KI-formulierte E-Mail impliziert einen Preis oder eine Zusage | Beim Unternehmen, dessen Name darauf steht | Ob Sie den Fehler zurücknehmen können, hängt von der Konfiguration ab |
Ein Chatbot gibt sich nicht als KI zu erkennen | Beim Unternehmen, danach bei der Aufsichtsbehörde (der Anbieter trägt die primäre Gestaltungspflicht, doch der Kunde beschwert sich trotzdem bei Ihnen) | Der Hinweis auf den KI-Einsatz muss spätestens bei der ersten Interaktion erfolgen und klar erkennbar sein |
Air Canada argumentierte, sein Chatbot sei eine eigenständige juristische Person. Im Februar 2024 wies ein Tribunal in British Columbia dieses Argument in Moffatt v Air Canada, 2024 BCCRT 149 zurück, machte die Fluggesellschaft für die Auskunft des Chatbots gegenüber einem Kunden verantwortlich (fahrlässige Falschdarstellung) und sprach Schadenersatz, Zinsen und Gebühren von insgesamt 812,02 kanadischen Dollar zu.
Das Tribunal sitzt außerhalb der EU und der Betrag ist klein, doch jeder Betreiber wird versucht sein, dasselbe Argument anzubringen. Kunden erwarten den Hinweis ohnehin: 76 % der befragten Verbraucher gaben an, dass sie es vorziehen würden, wenn Marken offenlegen, dass in E-Mails KI zum Einsatz kommt. Das zeigt der Exclaimer-Bericht aus dem Jahr 2024, „The personal touch“ zu KI und E-Mail [ENG].
Diese Präferenz ist wichtig. Auch wenn sich die Stimmung mit jedem neuen Modell weiter verschieben wird, sollten Sie prüfen, ob eine Kommunikation in den Anwendungsbereich von Artikel 50 Absatz 4 fällt. Er regelt die Offenlegungspflichten der Betreiber bei Deepfakes und bei KI-generierten Texten, die veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren. Er gilt nicht, wenn ein Mensch den Text geprüft hat und die redaktionelle Verantwortung übernimmt. Gewöhnliche KI-gestützte Geschäfts-E-Mails fallen deshalb in der Regel nicht darunter.
Was sollten Rechtsteams jetzt ändern?
Den größten Teil der Arbeit macht gewöhnliche Governance aus, angewandt auf KI-Tools.
Prüfen Sie Ihre Lieferantenverträge. Anbieter und Betreiber können für ein und dasselbe Produkt jeweils eigene Transparenzpflichten tragen. Der Vertrag sollte daher regeln, wer für Offenlegung, Kennzeichnung und Überwachung zuständig ist.
Gleichen Sie jedes Tool mit Ihrer KI-Richtlinie ab, auch KI-Funktionen, die innerhalb von Plattformen aktiviert wurden, für die Sie ohnehin bezahlen. Bei vielen genügt dafür ein Klick, ganz ohne regulatorische Freigabe.
Aktualisieren Sie Ihr Verzeichnis von Verarbeitungstätigkeiten, damit es zeigt, wohin Daten fließen, wer was verarbeitet und warum. Folgenabschätzungen erfolgen je Verarbeitungstätigkeit, nicht je Lieferant.
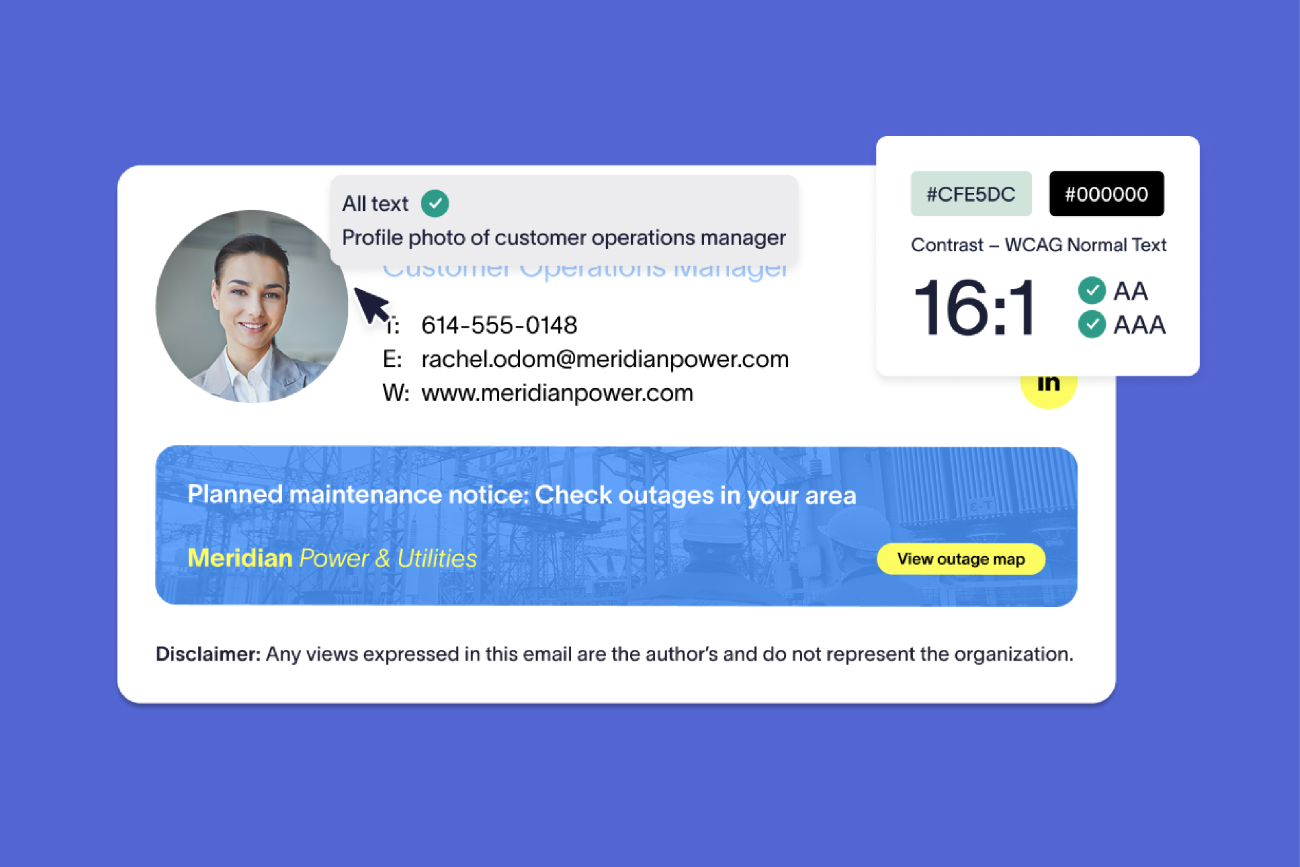
Wenden Sie verpflichtende oder richtlinienbedingte KI-Hinweistexte zentral an. Die Cloud-Lösung von Exclaimer wendet E-Mail-Signaturen und Haftungsausschlüsse für Microsoft 365 und Google Workspace regelbasiert serverseitig an, und Mitarbeitende können sie weder bearbeiten noch entfernen. E-Mail-Compliance in Branchen wie den Finanzdienstleistungen beginnt mit genau diesem vorgeschriebenen Text, der sich nach Ihren eigenen Richtlinien und Branchenvorgaben richtet.
Im Kern geht es hier weiterhin um Daten. Bei einem früheren Unternehmen, das unter NIS registriert war, begann unser Incident-Response-Plan mit der Klärung, welches Regelwerk galt. Tun Sie das für KI, bevor etwas schiefgeht.
Trägt nicht auch der Lieferant einen Teil des Risikos?
Der Lieferant trägt als Anbieter eigene Pflichten, aber die Beschwerde des Kunden beginnt trotzdem beim Betreiber.
Ein Anbieter, der einen Chatbot ohne KI-Hinweis ausliefert, hat an seinem Ende der Lieferkette versagt. Der Kunde sieht diese Kette nie. Er beschwert sich beim Namen auf der Nachricht, und eine Aufsichtsbehörde oder ein Gericht beginnt bei dem Unternehmen, das ihm das System vorgesetzt hat. Ein Vertrag kann Ihnen im Nachhinein Rückgriff gegen den Lieferanten verschaffen, doch die Beschwerde erreicht zuerst Sie.
KI-Regeln wurden entworfen, bevor der Ansturm auf große Sprachmodelle begann. Spitzenmodelle erscheinen inzwischen etwa im Quartalsrhythmus, während sich das Recht diesem Tempo weder anpasst noch anpassen kann. Meines Wissens gibt es unter der KI-Verordnung bislang keine Durchsetzungspraxis, sodass niemand sagen kann, wie eine Behörde einen bestimmten Fehler behandeln wird. Acht bis neun Jahre DSGVO-Praxis sind derzeit der bessere Anhaltspunkt.
Was bedeutet das für Ihre Governance?
Die Verantwortung des Betreibers ist nicht neu. Organisationen haben schon immer für das einstehen müssen, was sie kommunizieren, und KI macht es wichtiger, dabei bewusst vorzugehen.
Wenn Sie nicht belegen können, welche Tools in Ihrem Namen schreiben, wer sie freigegeben hat, wohin die Daten fließen und was sie versenden, haben Sie eine Richtlinie, aber keine Governance. Wenn Sie glauben, dass ein Lieferantenvertrag die Beschwerde des Kunden von Ihnen wegverlagert, würde ich die entsprechende Klausel gern sehen.
Rechtsteams, die verpflichtende Haftungsausschlüsse in jeder ausgehenden E-Mail benötigen, können diese mit Exclaimer zentral anwenden.